Segurança da Informação é uma área ampla. Uma pessoa pode começar pela proteção de sistemas, pelo trabalho com riscos, pela privacidade, pela auditoria ou pela gestão. Com o tempo, surgem temas como controles, incidentes, continuidade, governança e comunicação com a liderança. Diante de tantas possibilidades, escolher uma certificação em Segurança da Informação pode parecer uma decisão difícil.
Cursos e certificações ajudam a organizar essa aprendizagem, mas não existe uma credencial ideal para todas as pessoas. O melhor caminho depende do que você já conhece, do trabalho que deseja realizar e das competências que precisa desenvolver.
O que um profissional de Segurança da Informação precisa conhecer?
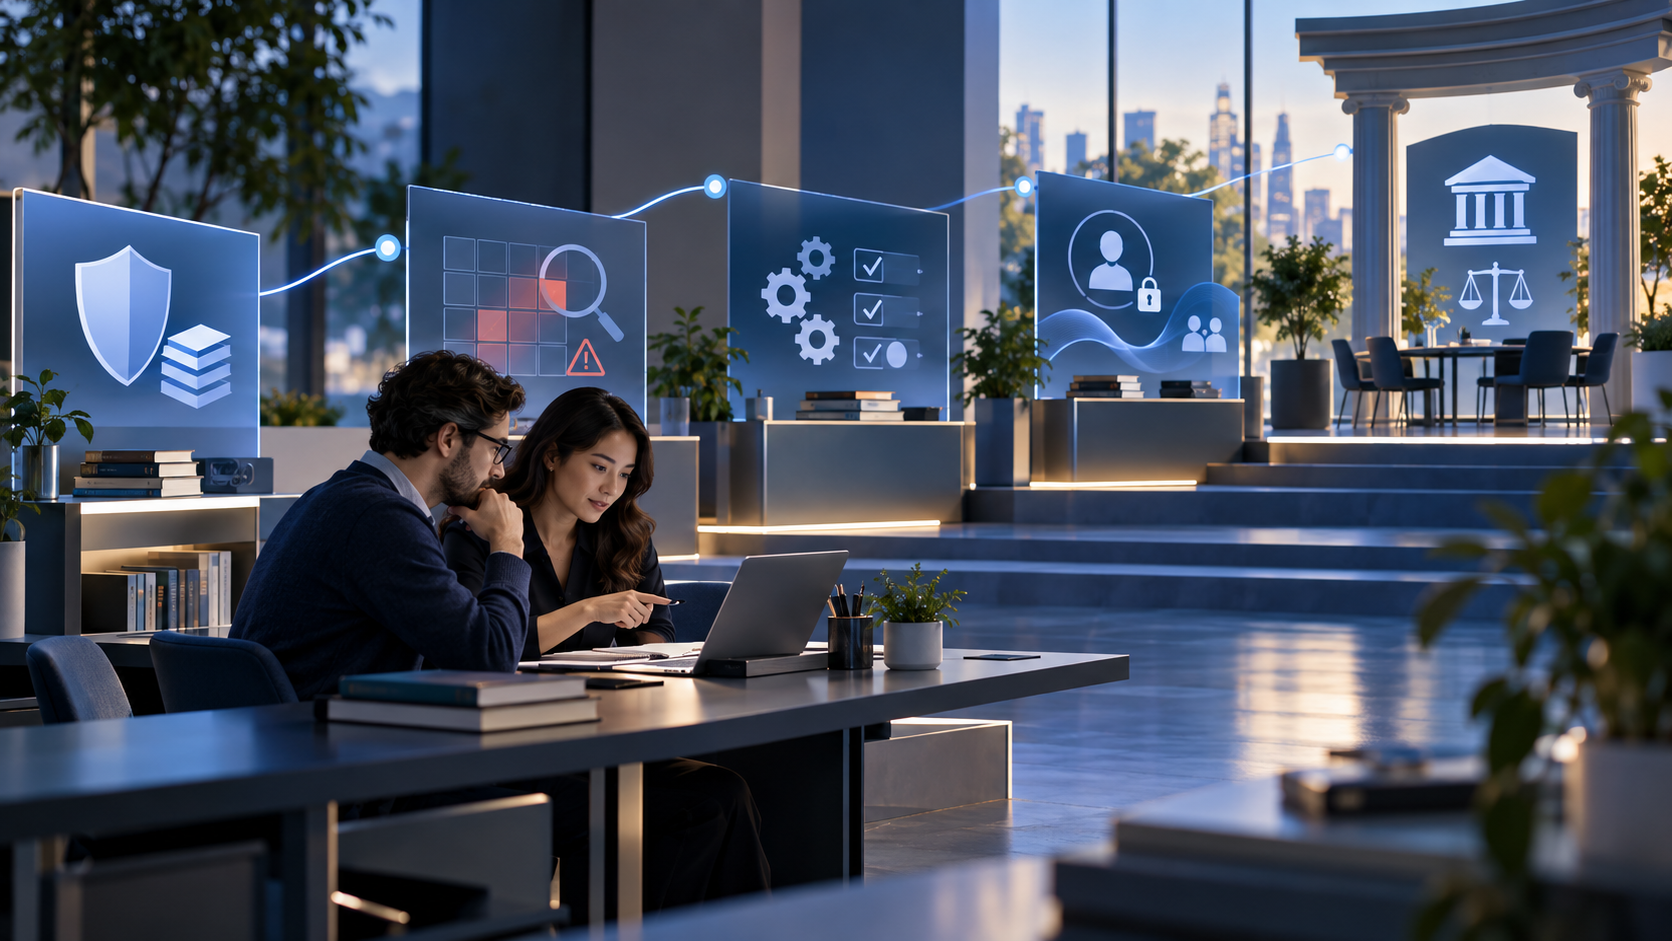
Uma trajetória consistente reúne conhecimentos de diferentes blocos. Nos fundamentos, estão confidencialidade, integridade, disponibilidade, riscos, ameaças, controles e incidentes. A gestão acrescenta políticas, responsabilidades, auditoria, métricas, tratamento de riscos e continuidade.
A privacidade aproxima a Segurança da Informação da proteção de dados pessoais e de requisitos como os da LGPD, sem confundir os dois campos. A compreensão do negócio permite entender processos, impactos, prioridades, comunicação e tomada de decisão. Nenhuma pessoa precisa dominar tudo de uma vez; os blocos mostram como os assuntos se conectam.
Por que começar pelos fundamentos?
Antes de escolher tecnologias ou discutir modelos de gestão, vale entender o que precisa ser protegido e por quê. A tríade confidencialidade, integridade e disponibilidade, a noção de risco e a finalidade dos controles dão uma linguagem comum a profissionais de TI, auditoria, privacidade, compliance, riscos, gestão e governança.
Essa base facilita temas mais complexos. Quem compreende o impacto de um sistema indisponível consegue avaliar melhor continuidade; quem entende acesso indevido consegue discutir perfis, autenticação e classificação. O Curso EXIN ISFS é uma opção estruturada para estudar fundamentos de Segurança da Informação e preparar-se para uma certificação internacional nessa etapa.
Quando avançar para gestão e governança?
Depois dos fundamentos, alguns profissionais passam a coordenar decisões que envolvem várias áreas. É preciso avaliar riscos, selecionar e acompanhar controles, estabelecer responsabilidades, trabalhar com privacidade, participar de auditorias, preparar a continuidade e comunicar prioridades à gestão.
Esse movimento exige entender a operação e também sua relação com os objetivos da organização. Para quem busca essa visão mais ampla, a Formação EXIN Information Security Officer conecta Segurança da Informação, riscos, privacidade, controles e gestão em uma trajetória integrada. A escolha de avançar depende da experiência e dos objetivos profissionais, não de uma regra única de tempo de carreira.
Curso, formação e certificação: qual a diferença?
Um curso desenvolve ou aprofunda conhecimentos sobre um tema. Uma formação organiza diferentes conhecimentos complementares em uma trajetória estruturada. Uma certificação avalia conhecimentos ou competências conforme os critérios de um programa específico, normalmente por meio de exame ou processo próprio.
Os três podem se complementar, mas não são equivalentes. Concluir um curso preparatório não significa receber automaticamente a certificação oficial. Uma credencial pode demonstrar que determinados critérios foram atendidos, porém não garante emprego, promoção nem capacidade de aplicar todos os conhecimentos em qualquer contexto. Estudo, avaliação e prática têm papéis diferentes.
Como escolher uma certificação em Segurança da Informação
Antes de se inscrever, leia o programa e compare-o com sua trajetória. Uma decisão consciente passa por critérios simples:
- Objetivo profissional: você quer entrar na área, aprofundar uma especialidade ou assumir responsabilidades de gestão?
- Experiência atual: quais atividades você já realizou e quais ainda não conhece?
- Conhecimentos prévios: há fundamentos que convém estudar antes de um conteúdo avançado?
- Área de interesse: riscos, controles, auditoria, privacidade, operações, liderança ou outra frente?
- Nível de profundidade: o exame aborda fundamentos, aplicação ou gestão?
- Reconhecimento do programa: quem define, mantém e avalia os critérios da certificação?
- Conteúdo do syllabus: os objetivos e tópicos correspondem ao que você deseja aprender?
- Relação com atividades reais: como o conhecimento será usado no seu contexto de trabalho?
- Possibilidade de evolução: a credencial se conecta a etapas futuras que fazem sentido para você?
O nome da certificação chama a atenção, mas o conteúdo e o nível do programa importam mais para o planejamento. Um profissional com experiência em auditoria pode precisar de um percurso diferente de alguém que está migrando de outra área.
EXIN ISFS como base de fundamentos
Uma formação de fundamentos ajuda a organizar conceitos que aparecem em quase todas as funções de Segurança da Informação. O Curso EXIN ISFS pode servir a quem está começando, deseja revisar conceitos, criar uma base comum ou preparar-se para a certificação EXIN Information Security Foundation based on ISO/IEC 27001.
O valor dessa etapa está em aprender a explicar riscos e controles com clareza e relacioná-los a situações reais. A preparação para o exame pode dar disciplina ao estudo, enquanto a aplicação cotidiana mostra o que cada conceito significa para a organização.
Information Security Officer: uma visão mais ampla
Profissionais envolvidos na coordenação da segurança precisam ir além de controles técnicos isolados. Analisam riscos, articulam privacidade e proteção de dados, acompanham medidas e indicadores, comunicam decisões e ajudam a sustentar um programa coerente com o negócio.
A Formação EXIN Information Security Officer é uma opção para desenvolver essa visão, combinando fundamentos com temas de gestão, riscos e privacidade. Uma formação não substitui a experiência de lidar com prioridades, pessoas e restrições reais; ela oferece uma estrutura para interpretar e aprimorar essa prática.
Information Security Officer e CISO são sinônimos?
Não necessariamente. O título Information Security Officer pode designar uma função ligada à gestão e coordenação de Segurança da Informação. CISO costuma estar associado a uma responsabilidade executiva mais ampla, especialmente em organizações com estrutura maior. Porém, nomes de cargos e atribuições variam muito entre empresas.
Por isso, não é útil tratar os títulos como definições rígidas ou intercambiáveis. Ao avaliar uma oportunidade, examine responsabilidades concretas, autonomia, equipe, orçamento, reporte à liderança e competências exigidas. Uma certificação relacionada a um título não confere automaticamente o cargo correspondente.
A experiência prática dá sentido ao estudo
Formação e certificações ganham valor quando os conceitos são testados em atividades reais: analisar riscos de um processo, revisar acessos e controles, participar de auditorias, responder a incidentes, elaborar políticas, testar a recuperação, conscientizar equipes ou avaliar fornecedores.
Um profissional pode, por exemplo, estudar a gestão de riscos e depois participar de uma avaliação de sistema crítico. Ao discutir impacto, responsáveis e medidas existentes com as áreas de negócio, descobre perguntas que um resumo teórico não antecipa. Essa vivência ajuda a transformar conhecimento em capacidade de aplicação.
Uma possível trilha de evolução
1. Fundamentos de Segurança da Informação
Entender os objetivos de proteção, ameaças, riscos, incidentes e controles básicos.
2. Riscos e controles
Relacionar ativos e processos aos impactos e selecionar medidas proporcionais.
3. Privacidade e proteção de dados
Compreender como segurança se conecta ao tratamento de dados pessoais e à LGPD.
4. Governança e auditoria
Estabelecer responsabilidades, avaliar evidências e acompanhar o funcionamento dos controles.
5. Gestão e atuação profissional
Coordenar prioridades, continuidade, comunicação e melhoria do programa de segurança.
Essa sequência é uma referência, não um roteiro obrigatório. Quem já atua com privacidade ou auditoria pode começar por outra etapa e preencher lacunas de fundamentos ao longo do caminho.
Para quem esse caminho pode fazer sentido?
Analistas de TI, profissionais de Segurança da Informação, DPOs, equipes de privacidade, auditores, profissionais de compliance, riscos e governança, gestores e pessoas em transição de carreira podem se beneficiar de uma aprendizagem estruturada. O ponto de entrada e a profundidade variam conforme as atividades de cada um.
Para um analista que lida com sistemas, aprofundar riscos e controles pode ser imediato. Para um gestor, comunicação, responsabilidades e continuidade podem ser prioritárias. A formação deve responder a uma necessidade concreta, sem prometer resultado profissional automático.
Conclusão
Uma boa trajetória em Segurança da Informação combina fundamentos, aprofundamento, prática, atualização contínua e compreensão do negócio. Cursos podem organizar o estudo; formações conectam temas; certificações avaliam conhecimentos de acordo com um programa. A escolha mais útil é aquela que se encaixa em um desenvolvimento profissional mais amplo e permite aplicar o aprendizado com responsabilidade.