Implementar a LGPD não se resume a publicar uma política de privacidade ou pedir consentimento em todos os formulários. A organização precisa compreender como pessoas, processos, sistemas e fornecedores utilizam dados pessoais; definir responsabilidades; adotar medidas de segurança; registrar decisões e acompanhar o que funciona.
O caminho mais sustentável é tratar a adequação como um projeto estruturado e evolutivo. Começa-se pelo contexto real, organizam-se prioridades e transforma-se cada lacuna relevante em uma ação verificável. Não existe uma metodologia única obrigatória para todas as empresas, mas alguns passos ajudam a dar direção ao trabalho.
1. Entenda o contexto da organização
Antes de criar documentos, descubra onde os dados pessoais circulam. RH contrata pessoas e administra benefícios; comercial mantém contatos; marketing recebe leads; atendimento registra solicitações; TI opera sistemas e integrações. Cada área conhece uma parte da operação.
Um diagnóstico inicial deve identificar áreas e processos envolvidos, categorias de titulares, tipos de dados, sistemas utilizados e fornecedores que participam do tratamento. Conversas com as equipes e análise de fluxos existentes revelam o que acontece de fato, inclusive planilhas, e-mails e atividades fora dos sistemas centrais. Esse retrato permite definir prioridades proporcionais aos riscos e à capacidade da organização.
2. Defina responsabilidades e uma forma de coordenação
Um programa de privacidade precisa de patrocínio da gestão e participação das áreas. Defina quem coordena as atividades, quem fornece informações, quem aprova decisões, quem executa controles e como o andamento será acompanhado. O encarregado ou DPO, quando aplicável, atua como canal de comunicação e orientação, mas não substitui os responsáveis pelos processos.
Jurídico, TI, segurança, RH, marketing, compras, atendimento e outras equipes devem participar conforme suas operações. Se toda a adequação ficar concentrada em uma pessoa, o inventário tende a ficar incompleto e as mudanças deixam de chegar a quem executa as tarefas.
3. Mapeie as operações de tratamento
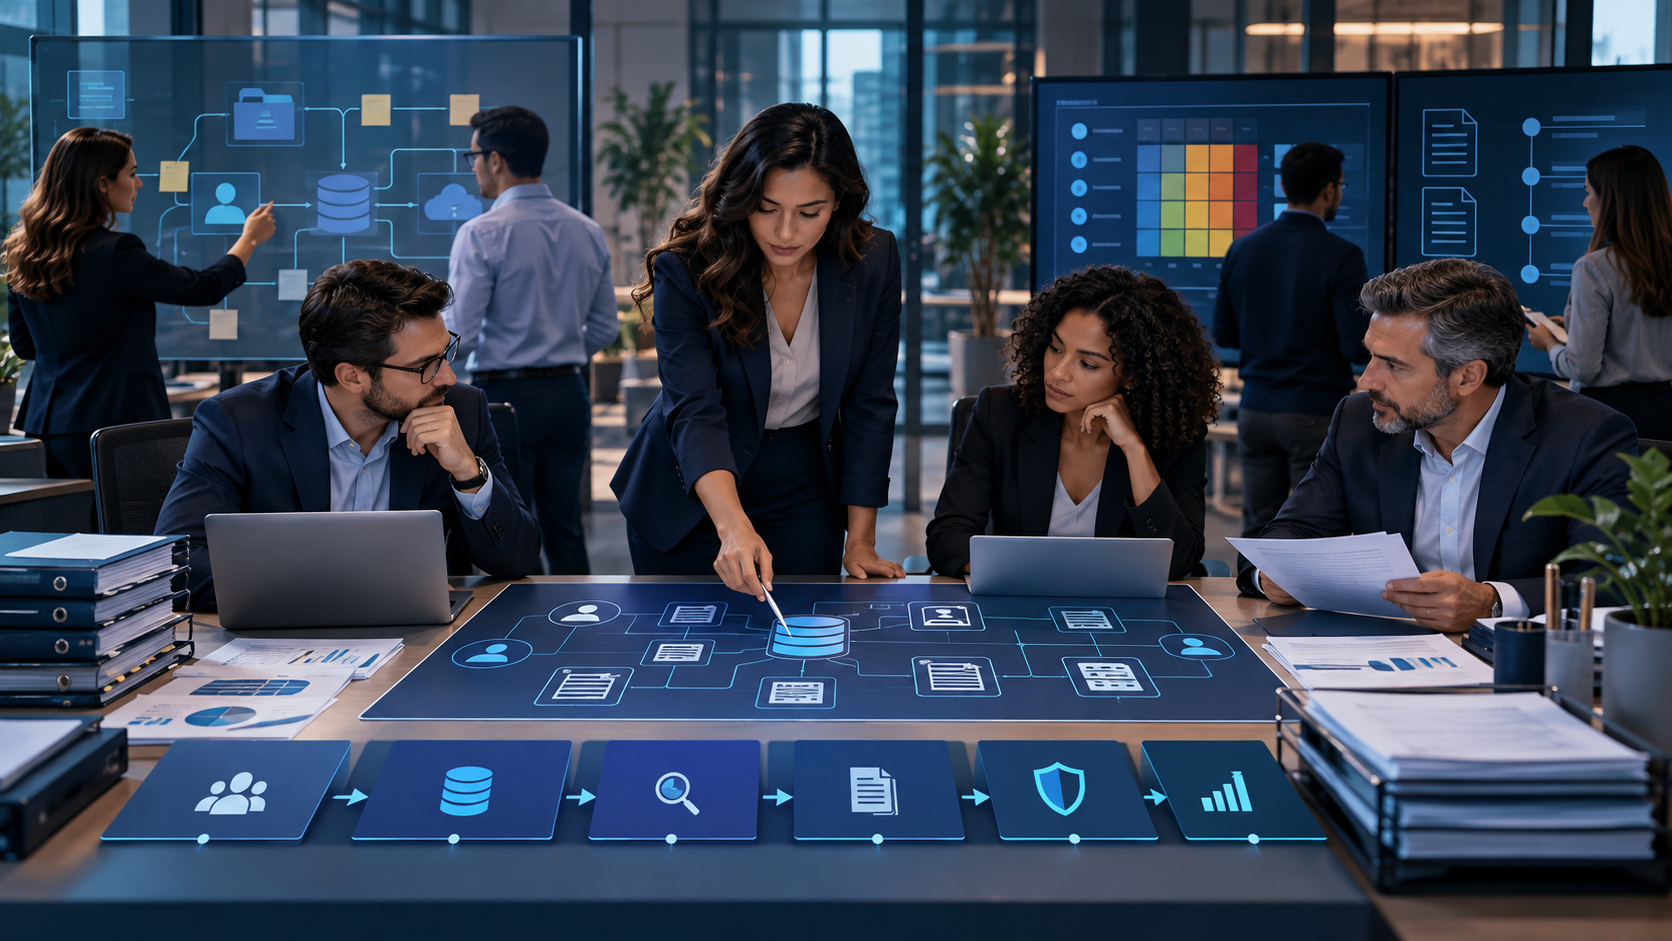
O inventário de dados pessoais, frequentemente organizado como RoPA ou registro das operações de tratamento, permite visualizar como a empresa realmente utiliza informações. Para cada processo ou atividade, registre de forma proporcional:
- finalidade, titulares e categorias de dados pessoais;
- sistemas, fornecedores e compartilhamentos;
- prazos ou critérios de retenção e medidas de segurança;
- hipótese legal avaliada, riscos e observações relevantes.
Um exemplo é o cadastro de fornecedores: além dos dados do representante, é preciso entender onde ficam os contratos, quem acessa os documentos, se há dados bancários, quais terceiros participam e por quanto tempo as informações são necessárias. O RoPA é uma base de gestão que deve acompanhar mudanças nos processos, não uma planilha preenchida uma vez e esquecida.
4. Analise finalidades e bases legais
Cada atividade deve ter objetivo claro e fundamento adequado. Consentimento é apenas uma das hipóteses previstas na LGPD; contratos, obrigações legais e outras hipóteses podem ser pertinentes conforme a operação. A análise começa com a pergunta “por que tratamos esses dados?” e considera o contexto, os tipos de dados, o papel da organização e os direitos dos titulares.
Evite atribuir a mesma base legal a todos os processos ou escolher uma hipótese apenas porque parece mais simples. A decisão deve ser examinada e registrada com apoio das áreas responsáveis, especialmente em casos sensíveis ou complexos.
5. Identifique riscos e análises adicionais
Nem todas as operações oferecem o mesmo risco. Dados sensíveis, grande volume, novas tecnologias, compartilhamentos relevantes e decisões automatizadas podem pedir análise mais cuidadosa sobre impactos aos titulares e medidas de proteção. A avaliação deve considerar o contexto concreto e a possibilidade de dano.
Instrumentos como o teste de legítimo interesse (LIA) e o relatório de impacto à proteção de dados pessoais (RIPD) podem ser pertinentes em situações específicas. Não se deve pressupor que todo tratamento exige ambos. O objetivo é fundamentar decisões, identificar riscos e escolher salvaguardas proporcionais.
6. Faça documentos refletirem a prática real
O programa pode precisar de políticas, procedimentos, avisos de privacidade, termos, registros de tratamento, fluxos para atender titulares, cláusulas contratuais, planos de ação e registros de incidentes. Evidências de treinamentos e da aplicação dos controles também ajudam a demonstrar o trabalho realizado.
Um documento genérico perde valor se descreve um processo que não existe. Revise as peças com as áreas envolvidas, atribua responsáveis e mantenha versões e critérios de atualização. Documentação útil explica o que a organização faz e orienta decisões futuras.
7. Inclua fornecedores e compartilhamentos
Liste os terceiros que recebem, hospedam, processam ou acessam dados pessoais: software de RH, CRM, nuvem, suporte, marketing, folha de pagamento e outros serviços. Entenda a finalidade de cada compartilhamento, os papéis das partes, os controles de segurança e os compromissos contratuais relevantes.
Um fornecedor pode executar atividades essenciais fora das instalações da empresa. Por isso, avaliação inicial, cláusulas adequadas, canais de resposta a incidentes e acompanhamento durante a relação comercial são parte da governança, com atenção proporcional à criticidade do serviço.
8. Conecte LGPD e Segurança da Informação
Privacidade depende de medidas técnicas e administrativas. Controle de acesso, autenticação, backups, gestão de vulnerabilidades, proteção de dispositivos e compartilhamento seguro reduzem exposição indevida. Trabalho remoto e uso de serviços externos exigem orientações claras.
Também é necessário saber identificar, comunicar e tratar incidentes. O desenho das medidas deve considerar os riscos das operações, e as equipes de TI e segurança precisam dialogar com quem define finalidades, atende titulares e acompanha o programa de privacidade.
9. Treine e conscientize as pessoas
Uma política não impede, sozinha, que alguém envie uma planilha ao destinatário errado ou responda a uma mensagem de phishing. Treinamentos, integração de novos colaboradores, comunicação periódica e canais para dúvidas ajudam a traduzir regras em comportamentos.
Oriente cada área com situações que ela realmente encontra: uso de dados de clientes, acesso a documentos, compartilhamento com fornecedores, reporte de incidentes e atendimento de pedidos dos titulares. Para equipes amplas, uma formação direta em Segurança da Informação e LGPD para Colaboradores pode apoiar essa base comum de conscientização.
10. Transforme lacunas em um plano de ação
Depois do diagnóstico, agrupe as melhorias em atividades executáveis. Um plano simples pode registrar ação, responsável, prioridade, prazo, evidência esperada e status. Por exemplo: revisar o acesso à pasta de currículos, definir um responsável e prazo, e guardar a evidência da alteração.
Priorize pelo risco aos titulares, pela relevância da operação e pela viabilidade. Reuniões de acompanhamento e registros de decisões ajudam a evitar que o plano vire apenas uma lista de tarefas sem conclusão verificável.
Não tente fazer tudo de uma vez
Uma abordagem incremental pode ser mais sustentável. Comece por entender processos e organizar o RoPA; trate riscos críticos, estruture o atendimento aos titulares, revise fornecedores relevantes, melhore controles de segurança e capacite as equipes. Documente evidências conforme cada melhoria é implementada.
O ritmo depende do porte, da complexidade e dos recursos da organização. O importante é não confundir priorização com abandono: atividades adiadas devem ter responsáveis e critérios de revisão.
Mantenha e melhore o programa
A implementação não termina com a primeira entrega. Novos sistemas, contratos, produtos e formas de trabalho mudam o tratamento de dados. Revise periodicamente processos, fornecedores, documentos, riscos, treinamentos e evidências, acompanhando também mudanças regulatórias e do negócio.
Um programa vivo facilita a identificação de lacunas e a adaptação dos controles. O inventário, os planos de ação e os fluxos de resposta devem evoluir com a operação.
Conclusão
Implementar a LGPD é transformar requisitos de privacidade em práticas de gestão. Conhecimento, organização, responsabilidades, documentação, segurança, capacitação e melhoria contínua se reforçam. Começar pelo mapeamento real e avançar com prioridades claras permite construir uma adequação mais consistente e demonstrável, sem depender de uma promessa de conformidade automática.